コラムセキュリティ
AI時代のセキュリティリスク管理とは?外部サービスやAIを使いながら情報漏洩を防ぐ進め方
- 情報漏洩対策
- サプライチェーン攻撃
- 脆弱性診断
外部サービスやAIを使う以上、情報漏洩のリスクをゼロにはできません。一方で、リスクをゼロにしようとすると、効率化や事業の成長というリターンも失います。
この記事では、情報漏洩のリスクが自社の外までさらに広がっている背景と、リスクを管理しながら外部サービスやAIを使い続けるために何をすればよいかを解説します。
なぜ情報漏洩のリスクがさらに広がっているのか
背景には、攻撃の容易化と外部サービス利用の拡大があります。
1. AIの進化で、攻撃そのものが容易になった
AIは公開システムを広く調べ、更新の遅れや設定不備を速く見つけられます。結果に応じて試し方を変える作業も任せられます。
以前なら高い技術を持つ人にしかできなかった攻撃を、そうでない人でも試せるようになりました。
詳しくは「AI攻撃の自動化で増えるセキュリティ事故」で解説しています。
2. 企業が多くの外部サービスを使うようになった
会計、顧客管理、チャット、ファイル共有、AIによる文章作成など、業務の多くが外部サービスで動き、情報も複数のサービスに分けて預けています。
預け先が増えるほど守る場所も増え、自社のシステムに不備がなくても、サービスの問題から情報が漏れることがあります。
3. 利用している外部サービスが突破されると、利用企業ごとに被害が及ぶ
多くの企業が同じサービスを使うため、基盤が攻撃されると、預けたデータが利用企業ごとに抜かれることがあります。
自社が直接攻撃されなくても顧客情報が流出し、1つのサービスへの攻撃が多くの利用企業に広がるおそれがあります。
4. 委託先や取引先を経由して、自社の情報が狙われる
開発・保守の委託先や取引先に弱点があると、そこを足がかりに自社の情報が狙われることがあります。
こうした攻撃をサプライチェーン攻撃(取引や委託のつながりを経由する攻撃)と呼び、守る範囲は自社の外にも広がります。
攻撃をすべて止めるのは難しく、リスクをゼロにはできないと考えています。
リスクをゼロにすると、リターンもなくなる
リスクをゼロにするには、外部サービスを使わず、すべて自社で作る必要があります。開発・運用のコストが上がり、競合が使う道具を使えない状態が続きます。
すべての外部サービスをやめることが会社の利益になるかは、難しいところです。
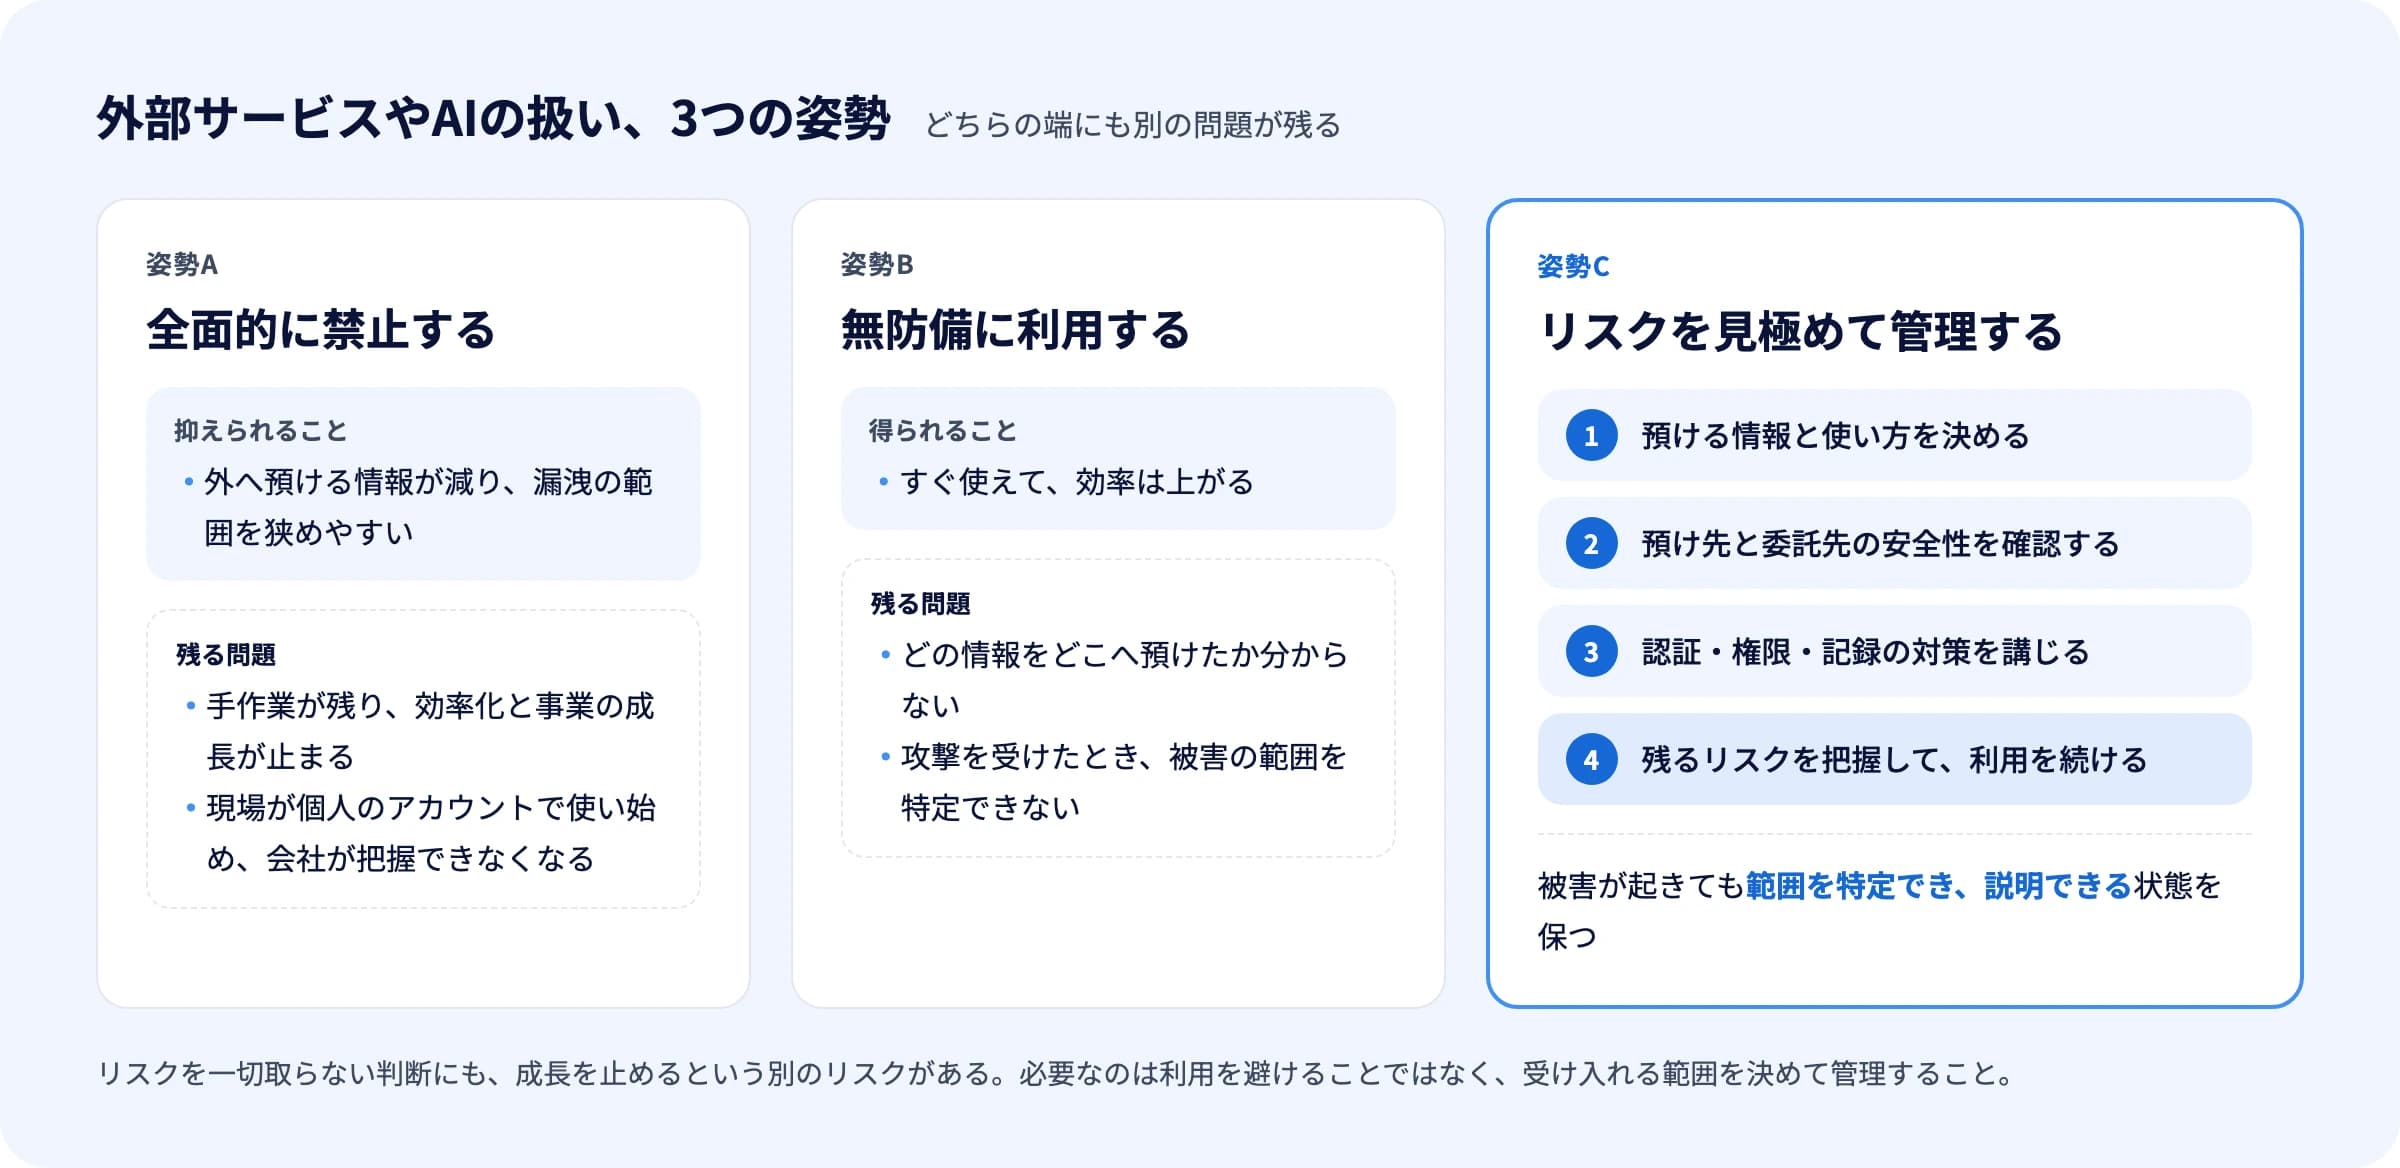
禁止だけでは、現場が個人アカウントで使い続けることがあります。会社が情報の行き先を把握できず、かえってリスクが増えます。
確認せずに使う場合も、預けた情報が分からず、攻撃時に被害の範囲を特定できません。
3つの姿勢の違いを、図で比べます。
リスクを管理しながら、攻める
企業が今後どうすればよいかというと、適切にリスクを管理しながら、必要に応じて攻めの姿勢でリスクをコントロールしていくしかないと考えています。
外部サービスやAIで業務が便利になれば、企業や顧客への価値向上につながるため、投資も必要です。
ただし、何でも使ってよいわけではありません。預ける情報と預け先を把握し、必要に応じて「これはダメ」と判断します。
たとえば議事録の要約にAIを使う場合、社名や金額を含まない会議では使い、顧客の個人情報を含む会議では使わないと決めます。判断基準を決めれば、現場も迷いません。
具体的に何をするか
1. 何を預けているのかを把握する
顧客情報、契約、事業計画、社員情報が入るサービスを一覧にします。
把握できていない情報は守れません。大がかりな調査でなくてよいので、部署ごとに使っているサービスと、そこに入れている情報を書き出すところから始めます。
2. 委託先と外部サービスの中身と体制を把握する
委託先や外部サービスのシステムと、受託体制を把握します。
サービス選定時は、データの保存場所、アクセスできる人、AIの学習に使われるかを確認します。委託先には情報の管理方法と、更新・脆弱性対応の担当者を聞きます。
クラウドサービスの確認項目は、IPAの「中小企業の情報セキュリティ対策ガイドライン」にある「クラウドサービス安全利用の手引き」にもあります※1。
3. すべてのサービスに多要素認証を入れる
外部サービスにはすべて多要素認証(パスワードに加えてスマートフォンなどで本人を確かめる仕組み)を設定します。漏れたパスワードだけではログインできません。
退職・異動時にアカウントを止めます。使われていないアカウントが攻撃の入口になることがあります。
4. 必要に応じて、データを定期的に消す
預けたデータが多いほど被害も大きくなります。顧客情報や古いファイルを決めた期間で消します。
削除時期を決めると、漏洩時の影響も説明しやすくなります。
5. 内部だけで抱えず、外部の専門家と対応する
ここまでの把握と運用は社内だけでも進められます。一方、自社や委託先が作ったシステムの弱点は、内部から見えにくいものです。
脆弱性診断(公開システムの弱点を調べる検査)を外部に依頼し、不備を直して再診断で確かめます。
診断の種類は「脆弱性診断とペネトレーションテストの違い」で解説しています。「AI時代の攻撃対策とは」ではネットワーク・アプリ・インフラ対策の順番を紹介しています。
弊社の取り組み
弊社のマルゴト DXセキュリティでは、Webアプリケーション、API、サーバー・ネットワーク環境、ソースコードを対象に、自動診断とエンジニアの確認を組み合わせて脆弱性を調べます。認証・権限・データへのアクセス制御など、委託先や外部サービスとの接続部分を確認します。
問題の影響と優先度を整理し、社内担当者や開発会社と方針検討、修正、再診断を進めます。合意した範囲で、攻撃者の視点から侵入を試みるペネトレーションテストも行っています。
まとめ
- 何を預けているかを把握しましょう。
部署ごとにサービスと預ける情報を書き出します。 - 委託先と外部サービスの中身と体制を把握しましょう。
保存場所、アクセス権、更新・脆弱性対応の担当者を確認します。 - すべてのサービスに多要素認証を入れましょう。
退職・異動時にアカウントを止めます。 - 必要に応じて、データを定期的に消しましょう。
残っていなければ漏れようがありません。 - 内部だけで抱えず、外部の専門家と対応しましょう。
脆弱性診断後の修正と再診断まで行います。
リスクをゼロにはできませんが、把握して管理すれば被害を抑えられます。何から確認すればよいか分からない場合は、無料相談からお問い合わせください。
出典
ライター
小林昌太郎 / フィード株式会社 代表取締役CEO
新卒で富士通Japanに入社し、自治体向けのシステム導入と自社プロダクト開発を担当。コインチェックで金融基盤・金融犯罪対策システムの開発、ストックマークで自然言語処理プロダクトのリードエンジニア、グラファーで生成AIプラットフォーム等の新規事業開発に従事したのち、フィード株式会社を創業。