コラムセキュリティ
AI時代の攻撃対策とは?企業が実施すべきことと進める順番
- WAF
- 監査ログ
- 脆弱性診断
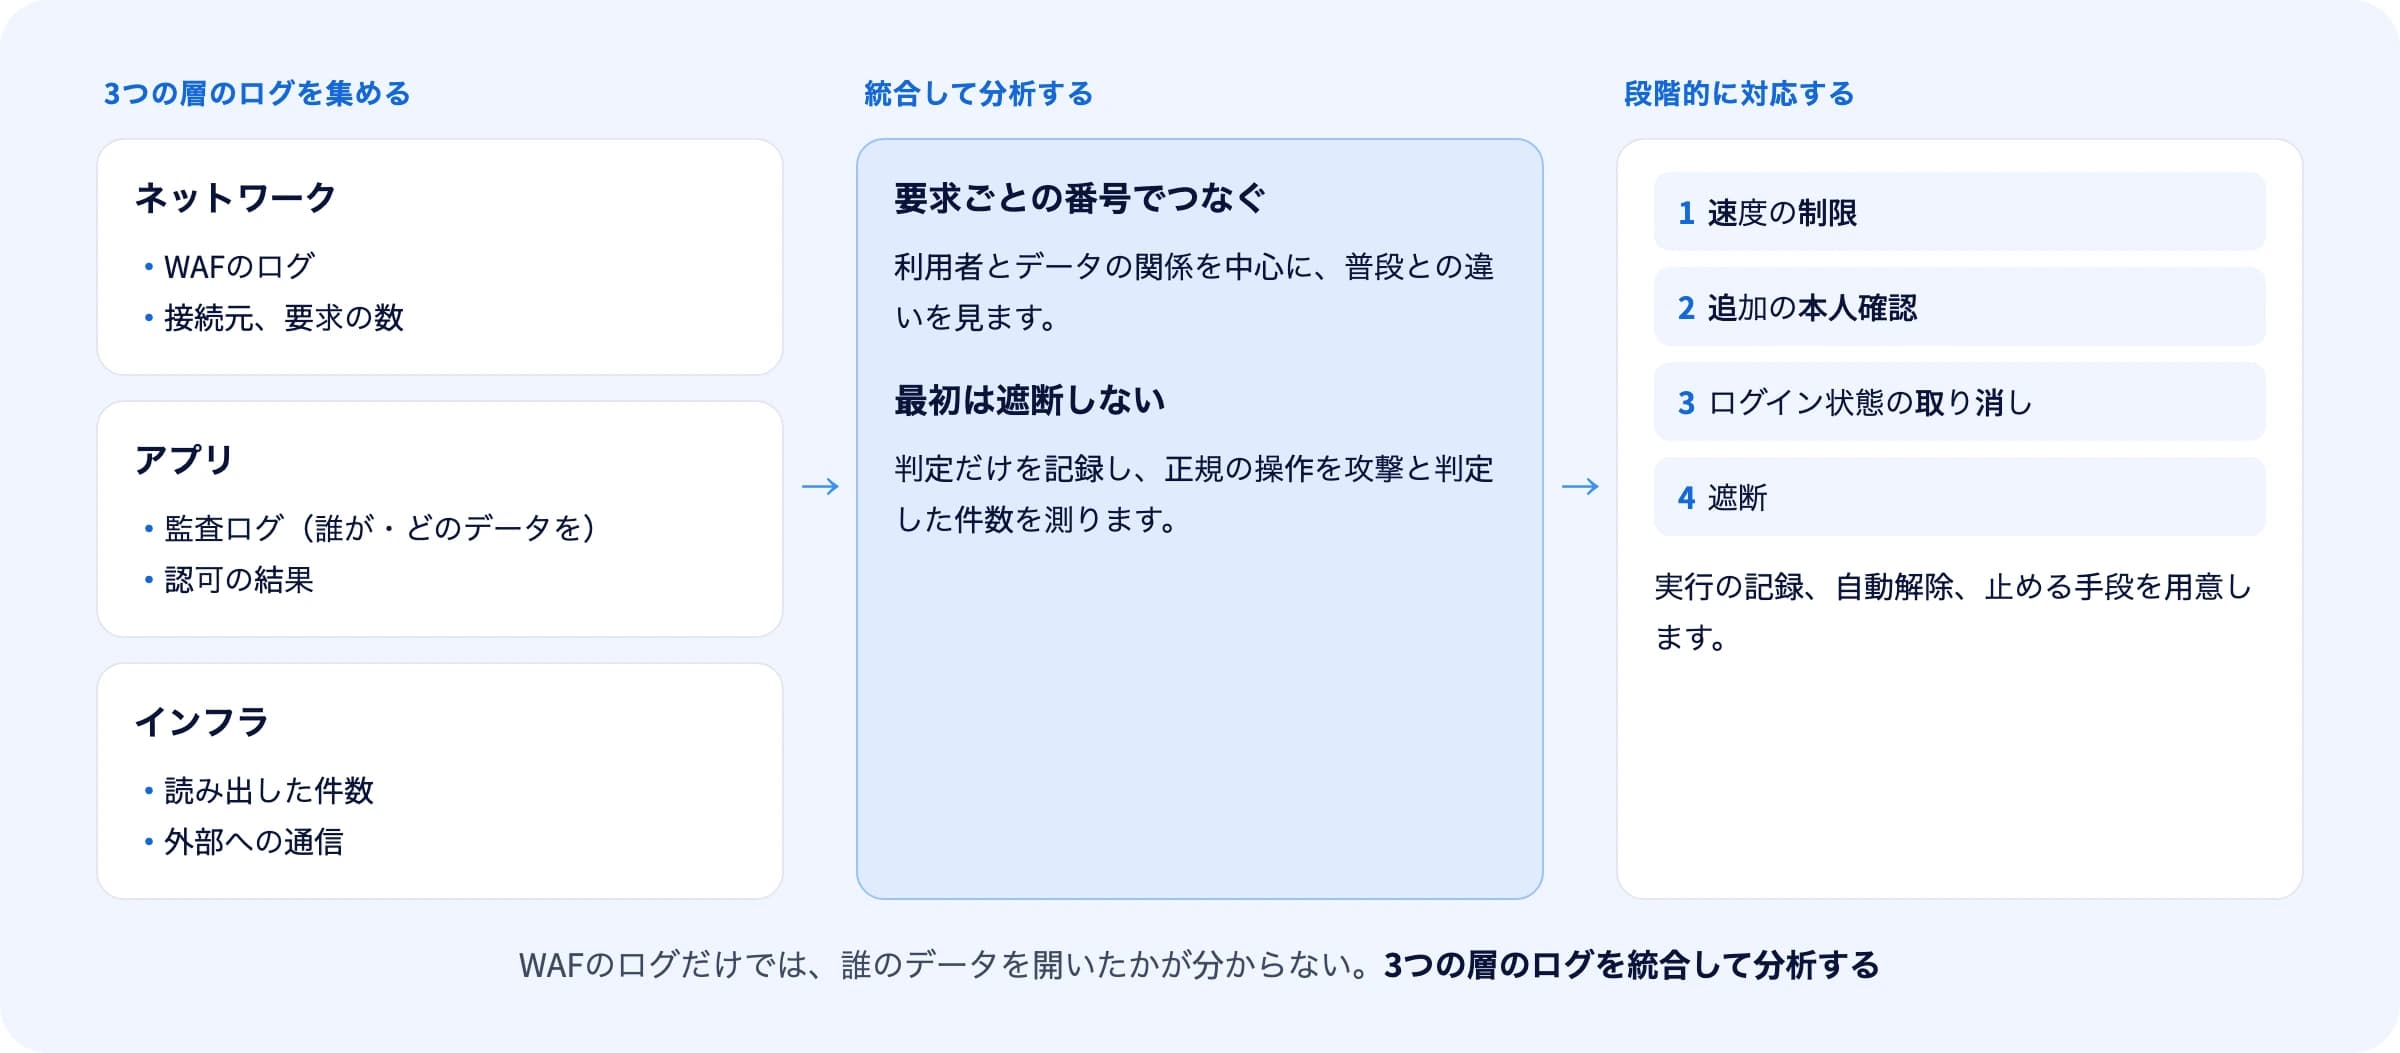
AI時代の攻撃対策では、ネットワークで攻撃を止め、アプリで記録し、インフラで被害を抑えます。そのうえで、3つの層のログ(通信や操作の記録)を統合して分析します。
この記事では、3つの層の役割と対策の進め方、脆弱性診断で確認できる範囲を解説します。
AI時代に攻撃はどう変わるのか
AIを使った攻撃では、システムの応答を見て、次の試し方を変えることがあります。そのため、決まった攻撃の形や回数だけで止める方法では、攻撃が通ることがあります。詳しくは「AI攻撃の自動化で増えるセキュリティ事故」で解説しています。
攻撃対策の3つの層とは
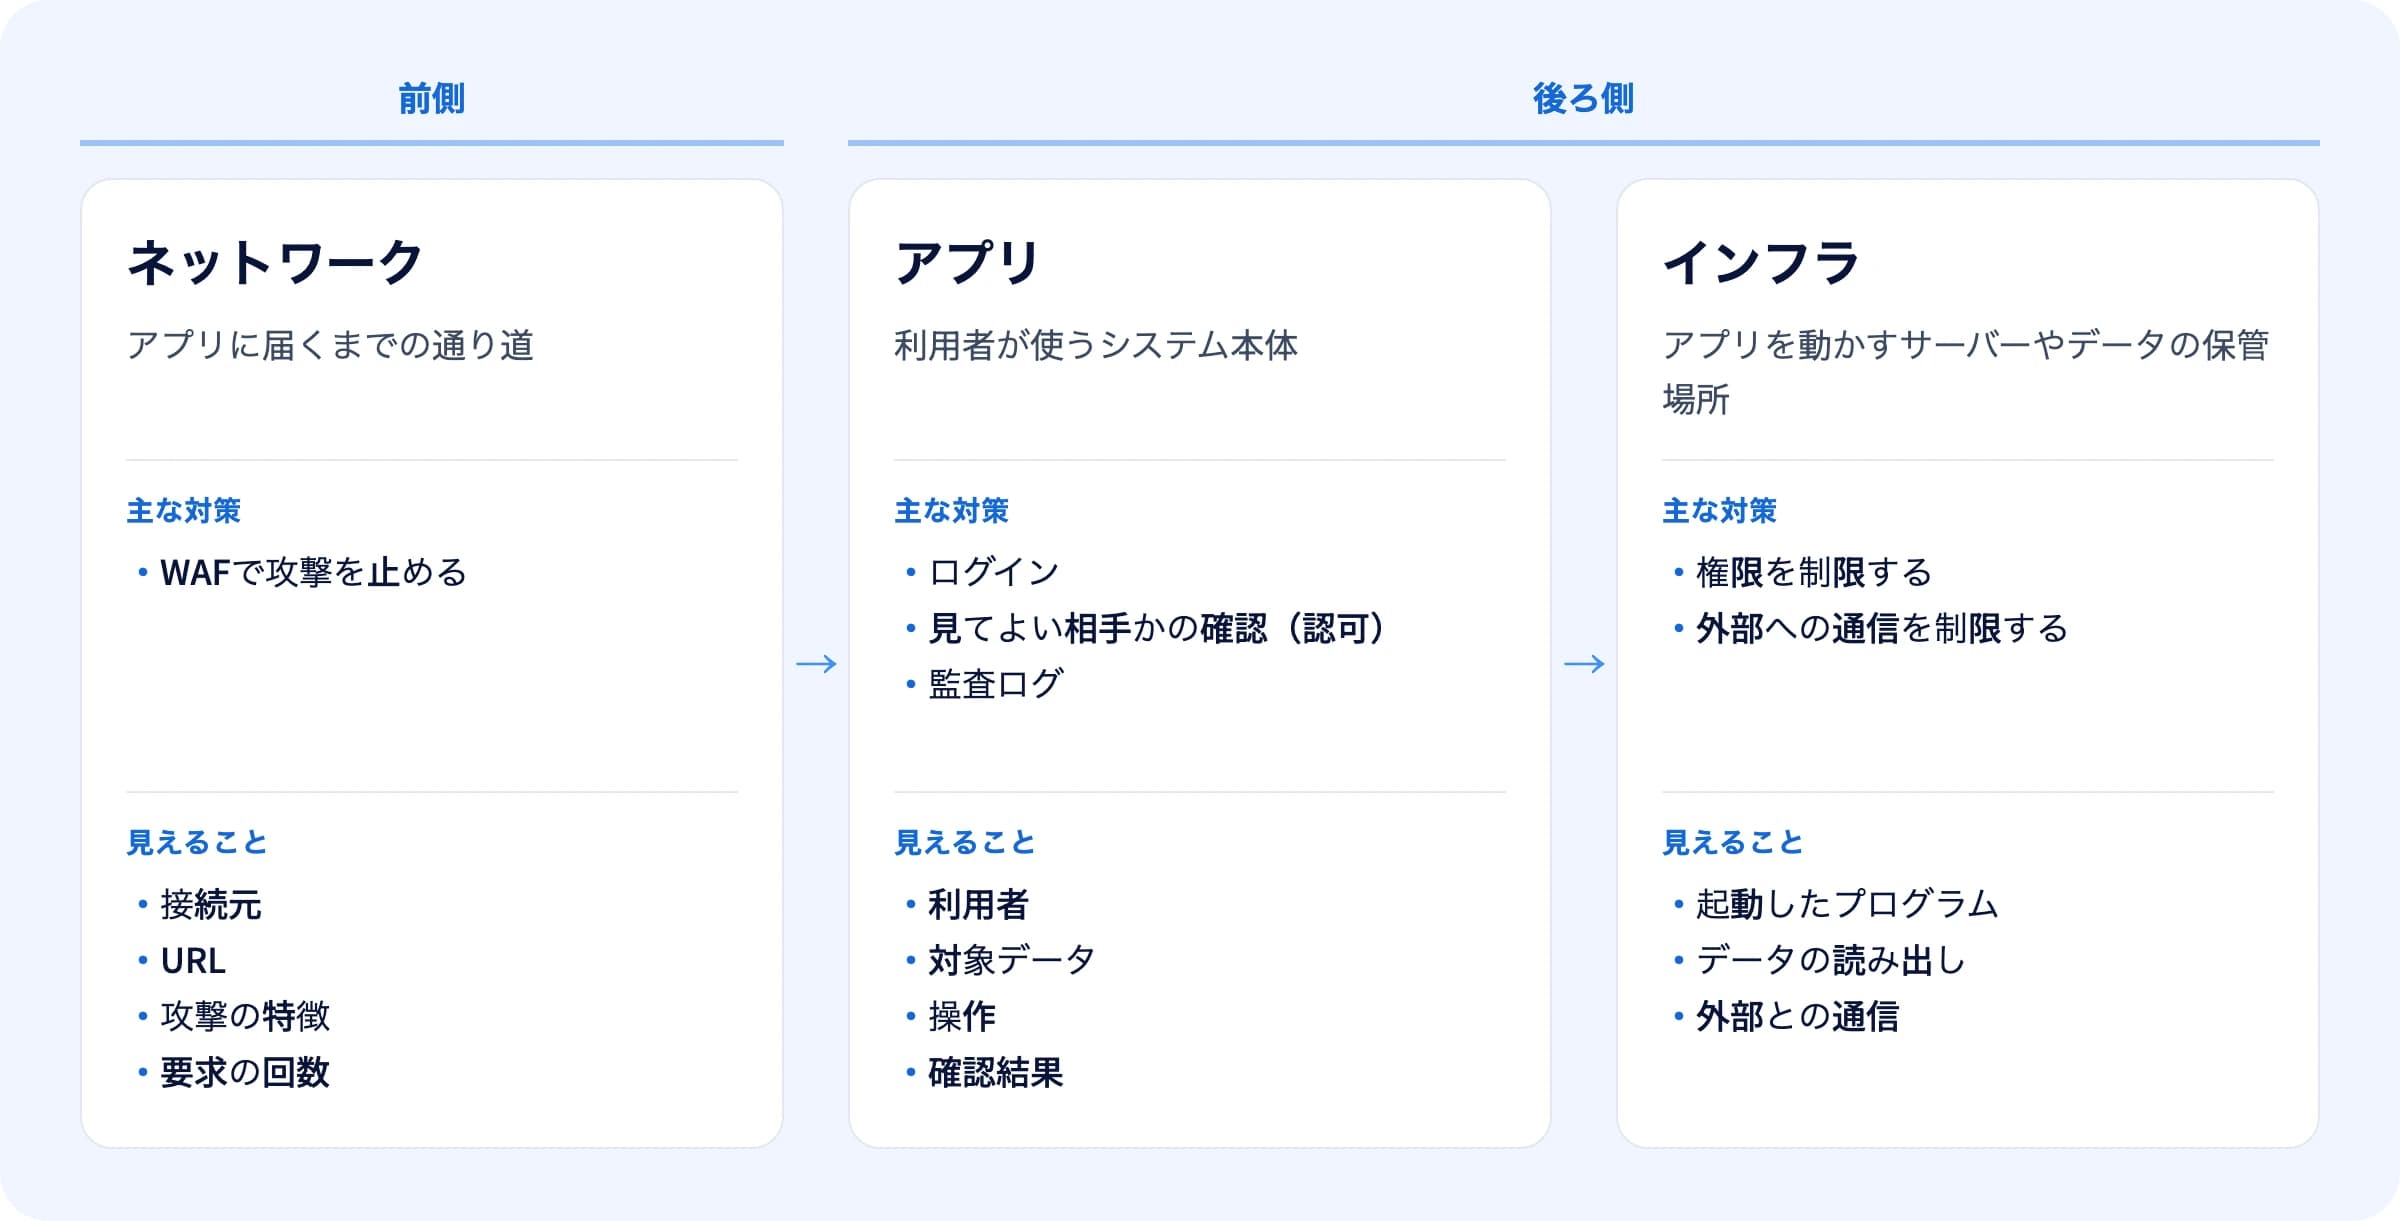
ネットワークが前側、アプリとインフラが後ろ側です。
WAFだけでは足りないのはなぜか
WAF(攻撃の通信を止める仕組み)は攻撃に特有の形をした要求を止められますが、通常の操作と同じ形の不正な要求は見分けにくいことがあります。
請求書を扱うシステムで、A社の担当者が番号を変えてB社の請求書を開こうとしたとします。ネットワークのログには、通常の要求として次のように残ります。
10:02:11 請求書8812を開く要求 問題なしとして通過
アプリの監査ログ(誰が、どのデータに、何をしたかの記録)を見ると、どの会社の請求書を開いたかが分かります。
10:02:11 A社の担当者が、B社の請求書8812を閲覧 確認結果=許可
見てよい相手かどうかの確認に不備がある状態です※1。手口は「A2B攻撃とは」で解説しています。
修正版が出る前に弱点を悪用する攻撃をゼロデイ攻撃と呼び、更新だけでは防げないことがあります。
AI時代に実施すべき攻撃対策
1. 更新と脆弱性診断で穴を減らす
開発会社や保守会社に、修正版の確認と適用を依頼します。新しい機能やデータのやり取り部分を追加・変更するときは、脆弱性診断で不備を確認します。
2. ネットワークで止める(WAF)
WAFの設定とログを確認し、不正な入力など攻撃に特有の形をした要求を止めます。通常の操作と同じ形の要求も確認できるよう、アプリのログと合わせて見ます。
3. アプリで記録する(監査ログ)
誰がどのデータを見たか、見てよい相手かどうかをどう確認したかを監査ログに残します。請求書の持ち主も記録すると、利用者とデータの関係を後から確かめられます。
4. 3つの層のログを統合して分析する
ネットワーク、アプリ、インフラのログを集め、同じ要求ごとの番号でつなぎます※2。通信からアプリの操作、サーバーや外部との通信まで続けて確認できます。
5. インフラで被害を抑える
アプリが使えるデータの範囲や、サーバーから外部へ通信できる宛先を必要な範囲に絞ります。弱点を悪用されても、データや外部への影響が広がりにくくなります。
攻撃を見つけたら、どう止めるのか
まず遮断せずに判定だけを記録し、正規の操作を攻撃と判定した件数を確かめます。誤判定を確認した後、影響の小さい対応から順に進めます。
- 速度の制限: 要求の間隔を空けます。
- 追加の本人確認: 操作の前に本人確認を求めます。
- ログイン状態の取り消し: 利用者のログイン状態を取り消します。
- 遮断: 利用者からの要求を止めます。誤判定の件数を確かめるまでは、人の承認を挟みます。
対応の実行記録を残し、自動対応を止める方法も用意します。自動対応は、次の点に注意して設定します。
- 誤遮断によって正規の利用者の業務が止まらないか、業務が集中する時期も含めて判定結果を確かめます。
- 接続元だけを条件に遮断すると、同じ接続元を使う利用者にも影響するため、利用者と対象データの関係も確認します。
- 文章を読むAIの判定だけで遮断すると、攻撃者が送った文字を指示と読み違える可能性があるため、AIの判定だけで遮断しないようにします※3。
脆弱性診断でどこまで確認できるのか
脆弱性診断では、権限の異なるアカウントを使い、他社の請求書を開けないかなどを確認します。診断で見つかった不備の修正は別途依頼し、修正後に再診断を受けます。診断の種類と選び方は「脆弱性診断とペネトレーションテストの違い」で解説しています。
まとめ
- 更新と脆弱性診断で穴を減らしましょう。
修正版を適用し、機能の追加や変更に合わせて不備を確認します。 - WAFでネットワーク上の攻撃を止めましょう。
設定とログを確認し、アプリのログとも照らし合わせます。 - アプリの監査ログに操作を残しましょう。
誰がどのデータを見たか、確認結果とデータの持ち主を記録します。 - 3つの層のログを統合して分析しましょう。
同じ要求ごとの番号でつなぎ、通信から操作までを確かめます。 - インフラで被害を抑えましょう。
データへの権限と外部への通信を必要な範囲に絞ります。
弊社のマルゴト DXセキュリティでは、脆弱性診断から不備の修正、再診断までを支援しています。どこから手を付ければよいか分からない場合は、無料相談でご相談ください。
出典
ライター
feeed編集部 / フィード株式会社
フィード株式会社のコラム編集部です。PoC開発・新規事業開発・受託開発の現場で得たことを、発注する側の判断に役立つ形で書いています。
脆弱性診断から修正・再診断までご相談ください
WebアプリやAPIの脆弱性診断から、不備の修正、修正後の再診断まで支援します。どこから手を付ければよいか分からない段階からご相談ください。